El riesgo no está sólo en el modelo.
También está en lo que puede ver y hacer.
01 · Evaluar
Exposición potencial y controles.
02 · Priorizar
Sesión gratuita de 60 minutos, para cualificados.
03 · Decidir
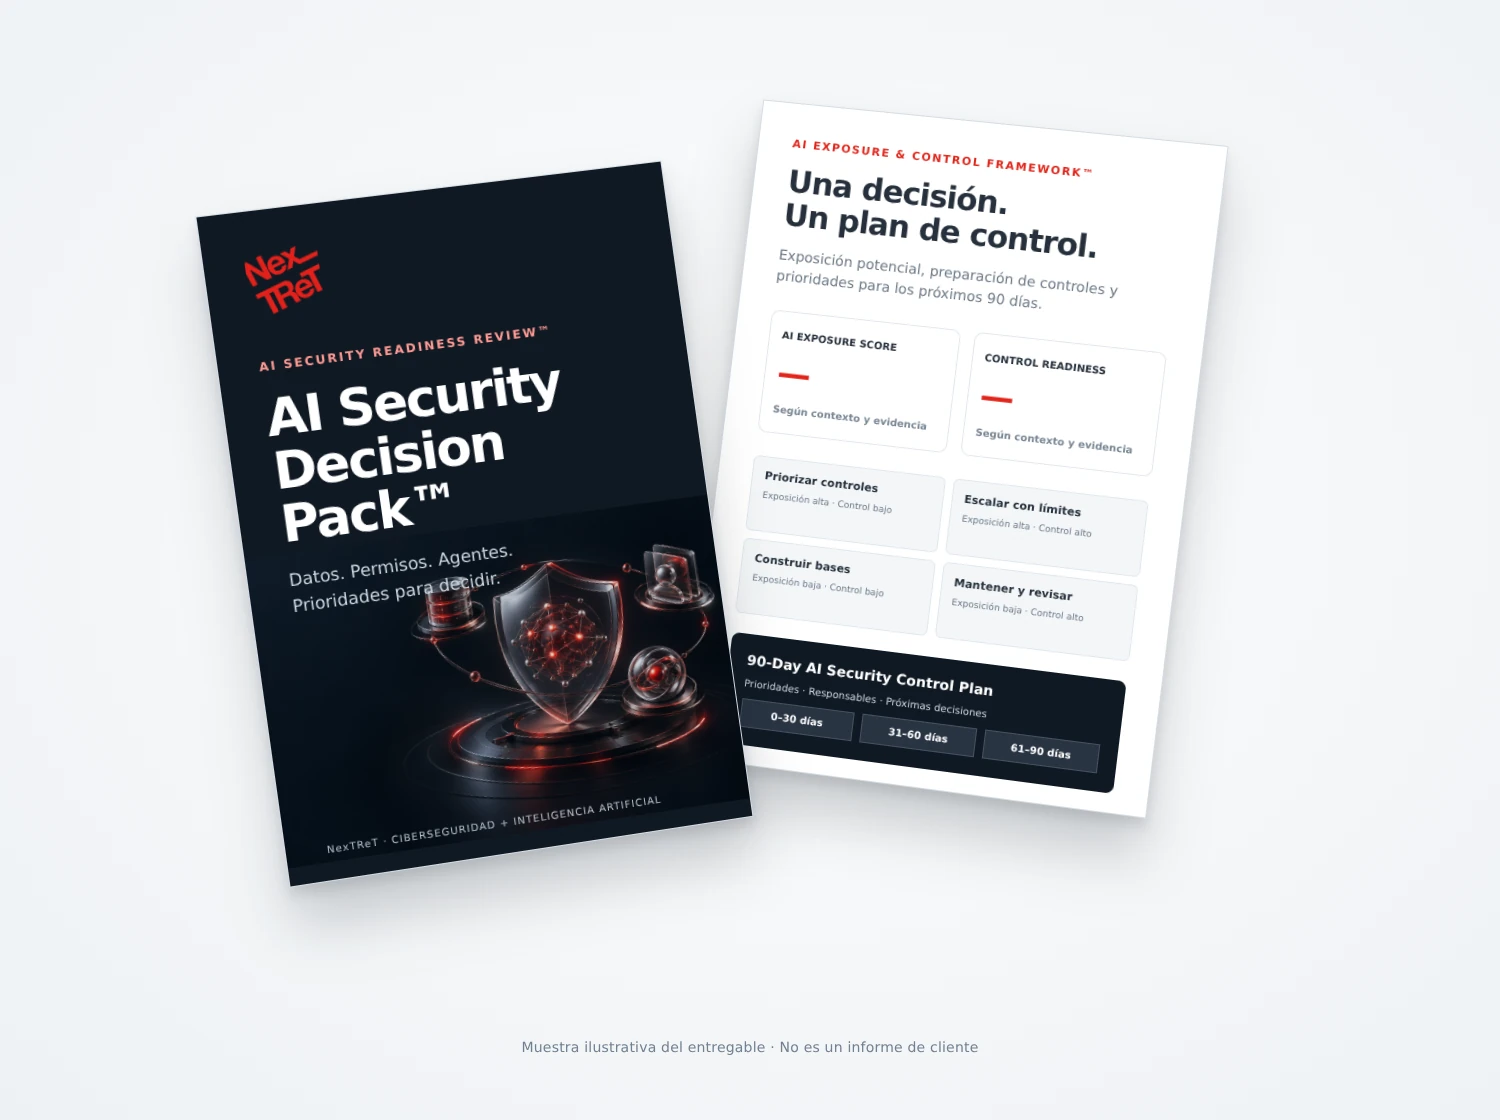
Decision Pack y plan de control de 90 días.
UNA PREGUNTA EJECUTIVA
La IA avanza.
¿Tu visibilidad también?
Empieza por las decisiones que hoy no puedes responder con claridad.
01
¿Qué IA se utiliza?
Herramientas de usuario, copilotos integrados en SaaS y usos que pueden quedar fuera del inventario.
02
¿Qué datos alcanza?
Información introducida por usuarios, repositorios conectados y accesos que conviene revisar.
03
¿Qué puede ejecutar?
Identidades, conectores y acciones de asistentes o agentes sobre sistemas corporativos.
DOS EJES. UNA DECISIÓN.
No confundas exposición
con preparación de controles.
AI EXPOSURE SCORE™
Exposición potencial
Uso, sensibilidad de los datos, conectividad, privilegios y capacidad de acción.
Más alto: mayor exposición potencial declarada.
AI CONTROL READINESS SCORE™
Preparación de controles
Inventario, protección del dato, permisos, revisión de agentes, gobierno y respuesta.
Más alto: mayor preparación declarada de controles.
Resultado preliminar basado en tus respuestas. Los pesos y cortes son provisionales; las puntuaciones orientan la revisión y no certifican la seguridad del entorno.
LO QUE TE LLEVAS
Una lectura ejecutiva.
Un plan para actuar.
- Mapa preliminar de usos de IA, datos y permisos.
- Brechas de gobierno, trazabilidad y respuesta.
- Prioridades de control y responsables propuestos.
- Plan de control de 90 días.
- Executive One-Pager para compartir con Dirección.
Objetivo de entrega: 3–5 días hábiles después de la revisión, sujeto a evidencia disponible y alcance confirmado.
AI EXPOSURE & CONTROL FRAMEWORK™
Seis dominios.
Una revisión conectada.
01
Visibilidad y shadow AI
Herramientas, usuarios, proyectos y responsables.
02
Exposición de datos
Información introducida, consultada y conectada a IA.
03
Identidades y permisos
Accesos, credenciales, privilegios y conectores.
04
Seguridad de agentes
Límites, revisión y supervisión de agentes propios.
05
Gobierno y ciclo de vida
Políticas, aprobaciones, cambios y retirada.
06
Monitorización y respuesta
Registros, evidencias, alertas y escalado.
DEL CHECK A LA REVISIÓN
El recorrido para decidir
por dónde empezar.
1
Completa el Exposure Check
Responde sobre el uso actual de IA. Si desconoces un aspecto, indícalo; no necesitas aportar documentos.
2
Solicita la revisión de 60 minutos
Un especialista de Ciberseguridad pone las respuestas en contexto. Sesión gratuita, sujeta a cualificación y disponibilidad.
3
Recibe tu Decision Pack
Prioridades, límites de la revisión y plan de control de 90 días, según la evidencia y el alcance acordado.
Incluye: AI Acceptable Use Policy Starter Pack™.
Para cuentas cualificadas: Copilot & Agent Configuration Snapshot™, con entorno, acceso y alcance acordados.
IA + CIBERSEGURIDAD
Una conversación entre
adopción y control.
NexTReT combina capacidades en asistentes, agentes y automatización con servicios de identidades, protección del dato, auditoría y monitorización.
El review utiliza esa visión conjunta para priorizar decisiones sobre el uso de IA en tu contexto.
Qué se utiliza.
Qué datos alcanza.
Qué acciones ejecuta.
Qué controles necesita.
En la revisión distinguimos hallazgos
Declarados · Observados · Validados
según la evidencia disponible y el contraste realizado.
AI SECURITY EXPOSURE CHECK™
Empieza por tu exposición de IA.
5–7 minutos estimados. Resultado preliminar con dos scores y puntos a revisar.
- Sin acceso a tus sistemas.
- Sin enviar documentación sensible.
- Con opción «No lo sabemos».
- Controles de agentes sólo cuando aplican.
La revisión gratuita está pensada para organizaciones con uso o despliegue de IA y encaje comercial suficiente. Referencia de tamaño: 50 o más empleados, o un contexto que justifique la revisión.
ANTES DE EMPEZAR